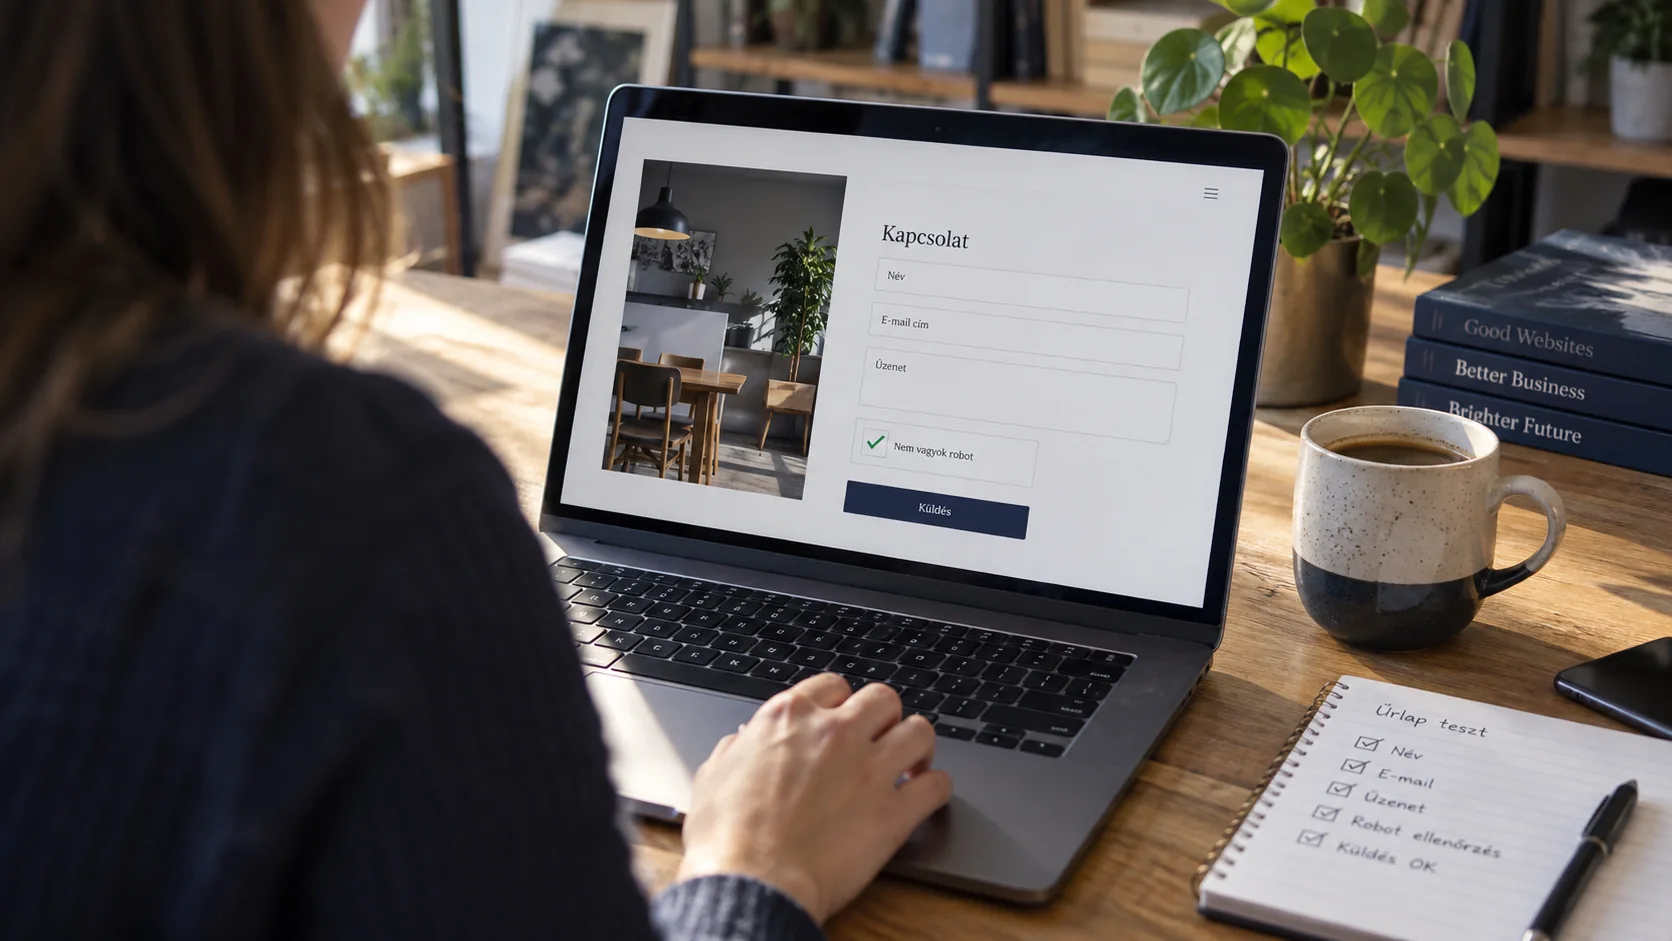
A reCAPTCHA segíthet csökkenteni a kapcsolatfelvételi űrlapokon érkező kéretlen üzenetek számát, különösen akkor, ha azokat automatizált programok küldik. A megfelelő reCAPTCHA-beállítás azonban önmagában nem elég: a szerveroldali ellenőrzés és a rendszeres tesztelés is fontos.
Ha a weboldaladon egyre több gyanús kapcsolatfelvétel vagy automatikus regisztráció jelenik meg, először azt érdemes tisztázni, pontosan hol és milyen visszaélés történik. Így olyan védelmet választhatsz, amely nem nehezíti meg a valódi érdeklődők dolgát.
Milyen problémák ellen nyújthat védelmet a reCAPTCHA?
A kapcsolatfelvételi űrlapon keresztül érkező kéretlen üzenetek, a folyamatos bejelentkezési próbálkozások és egy elavult WordPress-bővítmény biztonsági hibája különböző problémák. A reCAPTCHA bizonyos automatikus műveleteket segíthet kiszűrni, de nem javítja ki a szoftverhibákat, és nem helyettesíti a rendszeres frissítést vagy a megfelelő hozzáférésvédelmet.
Ha például a kapcsolatfelvételi űrlapod kap sok kéretlen üzenetet, nézd meg, milyen gyakran érkeznek, melyik űrlapon keresztül, és előfordul-e, hogy valódi megkeresések is fennakadnak a szűrésen.
Mi a különbség a reCAPTCHA v2 és v3 között?
A reCAPTCHA v2 egyes változatainál a látogatónak jelölőnégyzettel vagy feladattal kell igazolnia, hogy nem automatizált program használja az oldalt. A reCAPTCHA v3 ezzel szemben pontszámmal jelzi, mennyire tűnik kockázatosnak egy művelet. A weboldal működésétől függ, hogy az eredmény alapján mikor szükséges további ellenőrzés.
A v3-as megoldásnál nem érdemes találomra túl szigorú határértéket beállítani. Figyelni kell a tényleges próbálkozásokat és azt is, hogy a védelem nem akadályozza-e a valódi látogatók üzenetküldését.
Egyszerűbb űrlapoknál más megoldás is szóba jöhet, például a felhasználók számára láthatatlan csapdamező vagy a túl gyakori beküldések korlátozása. A választásnál a használhatóságot, az adatkezelést és a hozzáférhetőséget is érdemes mérlegelni.
Miért fontos a szerveroldali ellenőrzés?
Nem elegendő, hogy a látogató a böngészőben találkozik a reCAPTCHA ellenőrzésével. A weboldalnak az üzenet feldolgozása előtt a szerveren is ellenőriznie kell az eredményt. A Google hivatalos útmutatója részletesen bemutatja a klasszikus reCAPTCHA-integráció ellenőrzési folyamatát.
A titkos kulcsot soha nem szabad nyilvános weboldalkódba helyezni. A hibás, lejárt vagy hiányzó ellenőrzési azonosítót megfelelően kell kezelni. Ha a szolgáltatás átmenetileg nem érhető el, a látogató lehetőleg ne veszítse el a már megírt üzenetét.
Mire figyelj, ha WordPress-weboldalon használod?
Egy reCAPTCHA bővítmény telepítése önmagában nem bizonyítja, hogy a kapcsolatfelvételi űrlap valóban védett. Ellenőrizd, hogy a választott megoldás együttműködik-e az űrlapot kezelő bővítménnyel, és ténylegesen védi-e az üzenetek beküldését.
Más beállításokra lehet szükség a kapcsolatfelvételi űrlapnál, a regisztrációnál vagy egy webshop pénztáránál. WordPress- és bővítményfrissítés után érdemes újra kipróbálni a működést.
Mit ellenőrizz a beállítás után?
- Üzenetküldés: egy valódi látogató gond nélkül el tudja-e küldeni az űrlapot, és megérkezik-e az üzenet?
- Hibás ellenőrzés: elutasítja-e a rendszer azokat a beküldéseket, amelyek nem mentek át a szükséges ellenőrzésen?
- Átmeneti hiba: kap-e érthető visszajelzést a látogató, és újra tudja-e próbálni az üzenetküldést?
- Mobilos használat: telefonon és billentyűzettel is használható marad-e az űrlap?
- Valódi megkeresések: nem akadályozza-e a túl szigorú beállítás az érdeklődőket?
Az ellenőrzést saját vagy erre kifejezetten engedélyezett környezetben végezd. A cél nem az, hogy minden gyanúsnak tűnő látogatót kizárjunk, hanem hogy kevesebb kéretlen üzenet érkezzen, miközben a kapcsolatfelvétel továbbra is egyszerű marad.
Miben különbözik a kéretlen üzenet és egy hibás űrlapbeküldés?
Nem minden sikertelen kapcsolatfelvétel jelent támadást. Előfordulhat, hogy a látogató hibás e-mail-címet ír be, túl gyorsan tölt ki egy mezőt, vagy a böngészője blokkol egy külső szolgáltatást. Ha minden sikertelen kísérletet automatikusan robotnak tekintünk, a weboldal valódi érdeklődőket is elveszíthet. A spamvédelem célja a nem kívánt automatikus beküldések csökkentése, miközben a jogos látogatók továbbra is el tudják küldeni az üzenetüket.
Egy szolgáltatói oldalnál ez üzleti kérdés is. Ha az űrlap túl sok hamis riasztást ad, kevesebb ajánlatkérés érkezhet. Érdemes ezért külön mérni a beérkező kéretlen üzenetek számát, az elutasított beküldéseket és a valós felhasználói hibákat. Az ellenőrzéshez használj tesztüzemmódot, és ne tárolj feleslegesen személyes adatokat. Egyetlen nap megfigyeléséből nem érdemes végleges következtetést levonni.
Milyen további védelem egészítheti ki a reCAPTCHA-t?
A jól működő kapcsolatfelvételi űrlap több egyszerű védelmi rétegből állhat. Ilyen például az adatmezők szerveroldali ellenőrzése, a túl gyakori beküldések korlátozása, a gyanús források vizsgálata és bizonyos helyzetekben az e-mailes megerősítés. Ezeket a módszereket a weboldal forgalmához és az adott űrlap jelentőségéhez kell igazítani. Egy egyszerű érdeklődő űrlapnak más lehet a kockázata, mint egy felhasználói fiókot létrehozó oldalnak.
Az űrlap küldését nem elég a böngészőben ellenőrizni. A szervernek el kell döntenie, hogy a beküldött adatok érvényesek-e, teljesültek-e a spamvédelmi feltételek, és a kérelem biztonságosan feldolgozható-e. Ha egy támadó a böngésző megkerülésével küldi el a kérést, a pusztán látható űrlapra tett védelem nem feltétlenül működik. A Google szerveroldali ellenőrzést ismertető útmutatója ezért is alapvető kiindulópont.
WordPressnél célszerű felülvizsgálni, hogy a telepített űrlapkészítő bővítmény milyen védelmet kínál, hogyan naplózza a hibákat és mennyi adatot tárol. A szükségesnél több plugin telepítése önmagában nem növeli a biztonságot. A valóban használt modulokat rendszeresen frissíteni kell, és egy nagyobb módosítás után megismételni a próbabeküldéseket.
Mit tapasztaljon a látogató a beállítás után?
Az űrlap sikeres elküldésekor jelenjen meg egy egyértelmű visszajelzés, de csak akkor, ha az üzenet valóban feldolgozásra került. Ha hiba történik, legyen érthető, hogyan próbálkozhat újra a látogató. Ne jeleníts meg technikai hibaüzenetben API-kulcsot, szerverelérési utat vagy más bizalmas részletet. A felhasználó számára azt kell világossá tenni, megtörtént-e az üzenet elküldése.
A hozzáférhetőségre is figyelj: billentyűzettel, mobiltelefonon és segítő technológiával használva sem válhat lehetetlenné a kapcsolatfelvétel. A túl agresszív védelem ugyan csökkentheti a levélszemetet, de közben jogos ügyfeleket zárhat ki. A jó beállításnál a biztonság és a használhatóság együtt számít.
Hogyan kerülheted el, hogy a védelem a valódi érdeklődőket is kizárja?
A kéretlen beküldések visszaszorítása mellett az is fontos, hogy egy valódi látogató továbbra is könnyen elküldhesse az üzenetét. A túl szigorú szűrés, a hibásan beállított ellenőrzés vagy a nem megfelelően megjelenő feladat megakadályozhatja a kapcsolatfelvételt. Ez különösen kellemetlen egy szolgáltatói weboldalon, ahol az űrlap a legfontosabb ajánlatkérési útvonal lehet.
Teszteld az űrlapot mobilon és asztali gépen, különböző böngészőkben, valamint lassabb internetkapcsolattal is. Ellenőrizd, hogy a felhasználó érthető visszajelzést kap-e, ha a küldés nem sikerül, és megmaradnak-e a már kitöltött adatai, ha újra kell próbálkoznia. A hozzáférhetőség szempontjából is lényeges, hogy az ellenőrzés ne legyen indokolatlan akadály.
Ha a reCAPTCHA pontozást használ, nem érdemes egyetlen számra alapozni minden döntést. A küszöbértéket a tényleges forgalom és a téves elutasítások alapján szükséges finomítani. A személyes adatok kezelését és a külső szolgáltatás használatát pedig a weboldal adatkezelési gyakorlatával összehangolva kell megvizsgálni. Így a védelem nem az érdeklődők rovására működik.
Mikor érdemes szakemberhez fordulni?
Ha több különböző űrlapot használsz, egyedi fejlesztés kapcsolódik az üzenetküldéshez, vagy a kéretlen üzenetek a beállítások ellenére is folyamatosan érkeznek, érdemes a teljes folyamatot megvizsgálni.
Ha a megoldáshoz WordPress-fejlesztésre vagy a kapcsolatfelvételi űrlap átalakítására van szükség, a KovaBuild weboldalkészítési és továbbfejlesztési szolgáltatásai segíthetnek a lehetőségek felmérésében.